자주하는 질문
Mydesk/Devdi(Citrix VDI) 환경부터 패스키 등록·로그인까지 자주 발생하는 문제의 해결 방법을 빠르게 확인하세요.
Mydesk/Devdi(Citrix VDI)6개
Mydesk/Devdi(Citrix VDI) 환경에서 OS 및 브라우저별 패스키 생성 위치와 현황은 어떻게 되나요?
Mydesk/Devdi(Citrix VDI) 환경에서는 접속하는 클라이언트 PC의 운영체제(macOS / Windows)와 사용하는 브라우저(Chrome / Edge)에 따라 패스키 생성 위치와 동기화(Sync) 여부가 다릅니다.
Mydesk/Devdi(Citrix VDI) 등 가상 데스크톱 환경에서 패스키를 생성하고 이용할 때의 OS 및 브라우저별 동작 현황은 아래와 같습니다.
| 접속 OS (Citrix 클라이언트) | 사용 브라우저 | 패스키 생성 위치 | 동기화 (Sync) 여부 |
|---|---|---|---|
| macOS | Chrome | Local macOS (로컬 Mac 기기) | Sync 안 됨 |
| Edge | Edge 내부 Microsoft Password Manager | Sync 안 됨 | |
| Windows | Chrome | Local Windows Hello | Sync 안 됨 |
| Edge | Edge 내부 Microsoft Password Manager | Sync 안 됨 |
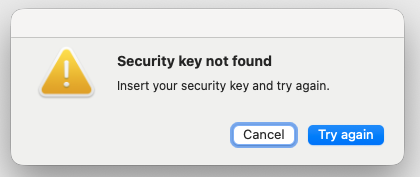
Mydesk/Devdi(Citrix VDI)에서 패스키 인증 시 Security key not found가 표시돼요.
Mydesk/Devdi(Citrix VDI) 기본 제공 Citrix Workspace App 2508 대신 운영체제에 맞는 최신 버전을 설치하세요.
운영체제별 최신 버전
2026년 9월 1일 기준- 기본 제공 버전 사용 중지
Mydesk/Devdi(Citrix VDI)에서 기본 제공하는 Citrix Workspace App 2508을 사용하지 마세요.
- 운영체제별 최신 버전 설치
Windows는 2603.10, macOS는 2607을 설치하세요.
- 패스키 인증 재시도
운영체제에 맞는 최신 Citrix Workspace App으로 Mydesk/Devdi(Citrix VDI)에 다시 접속해 인증을 시도하세요.
정상 동작 확인 (macOS)
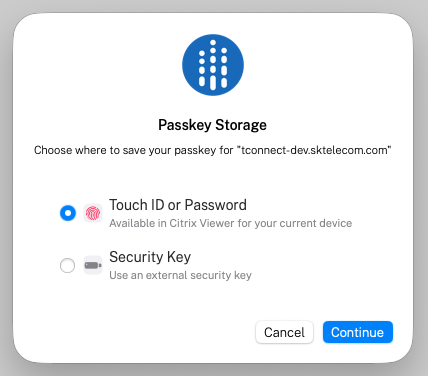
macOS에서 패스키가 정상적으로 동작하면 아래와 같이 Passkey Storage 화면에 Touch ID or Password 항목이 표시됩니다.
Mydesk/Devdi(Citrix VDI)에서 패스키 로그인이 진행 중(로딩)인 상태로 계속 머물러 있어요.
대부분 Windows Hello 패스키 인증창이 Mydesk/Devdi(Citrix VDI) 화면 뒤편(로컬 PC)에 숨어 입력을 대기 중인 상태입니다. VDI 내부가 아닌 접속 중인 '로컬 PC(Local)'의 사용자 계정 컨트롤(UAC) 설정을 2단계로 설정하면 해결됩니다.
Mydesk/Devdi(Citrix VDI)에서 사번을 입력하고 [패스키 로그인] 버튼을 눌렀으나, 아래 화면처럼 회색 로딩 스피너가 돌며 진행 중인 상태로 계속 머물러 있는현상이 발생할 수 있습니다.
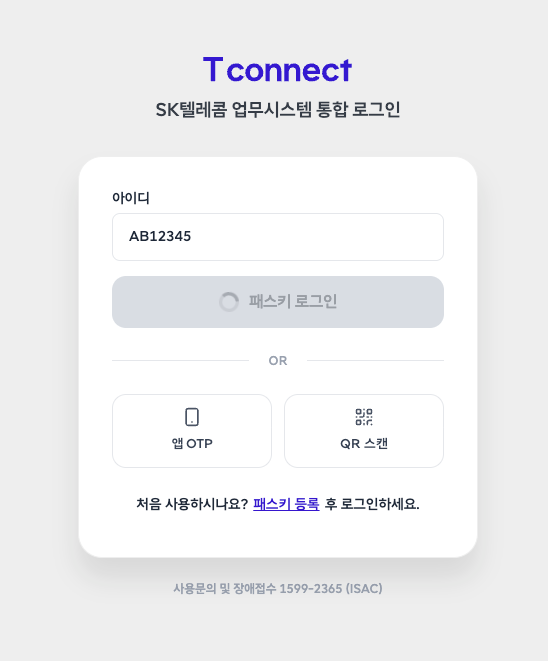
이 경우 실제 인증 오류가 발생한 것이 아니라, 접속 중인 로컬 PC의 Windows Hello 생체 인증(지문/Face ID) 또는 PIN 입력 팝업창이 Mydesk/Devdi(Citrix VDI) 창 뒤편으로 가려져 숨어 있기 때문입니다. 보안 인증 대화상자가 VDI 창 앞으로 올라오지 못해 백그라운드에서 사용자 입력을 기다리는 상태입니다.
해결 방법: 로컬 PC의 사용자 계정 컨트롤(UAC) 2단계 설정
로컬 PC(Local)의 제어판에서 사용자 계정 컨트롤(UAC) 알림 조건을 2단계로 설정하면 인증창이 VDI 앞으로 정상 표시됩니다.
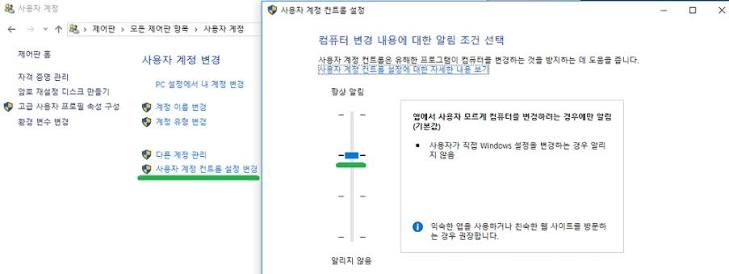
- 로컬 PC(Local)의 제어판 열기
VDI 창에서 나와 로컬 PC(접속 중인 본체 Windows)의 제어판을 열고, [사용자 계정] > [사용자 계정 컨트롤 설정 변경] 메뉴를 클릭합니다. (또는 로컬 PC 시작 메뉴에서
"UAC"검색) - 알림 조건을 2단계(기본값)로 설정
슬라이더 바를 2단계(위에서 두 번째: "앱에서 사용자 모르게 컴퓨터를 변경하려는 경우에만 알림(기본값)")로 조절합니다.
- 설정 저장
하단의 [확인] 버튼을 누르고 관리자 권한 확인 창에서 [예]를 클릭하여 설정을 저장합니다. 변경 사항을 적용하려면 로컬 PC를 재부팅하세요.
- Mydesk/Devdi로 돌아와 패스키 로그인 재시도
Mydesk/Devdi(Citrix VDI) 화면으로 돌아와 [패스키 로그인]을 다시 누르면 로컬 Windows Hello 인증창이 VDI 화면 앞으로 바로 나타납니다.
Mydesk/Devdi(Citrix VDI)에서 패스키가 있는데 '패스키 인증에 실패했습니다'라고 나와요.
Citrix 환경의 일시적 오류(버그)로 인해 저장된 패스키 인증 정보가 손상된 경우입니다. Windows 설정에서 해당 패스키를 삭제한 후 다시 등록하세요.
Mydesk/Devdi(Citrix VDI) 환경에서 이미 패스키를 정상적으로 등록했음에도 불구하고, 로그인 시 아래와 같이 "패스키 인증에 실패했습니다."라는 오류 메시지가 표시되며 로그인이 되지 않는 현상이 발생할 수 있습니다.
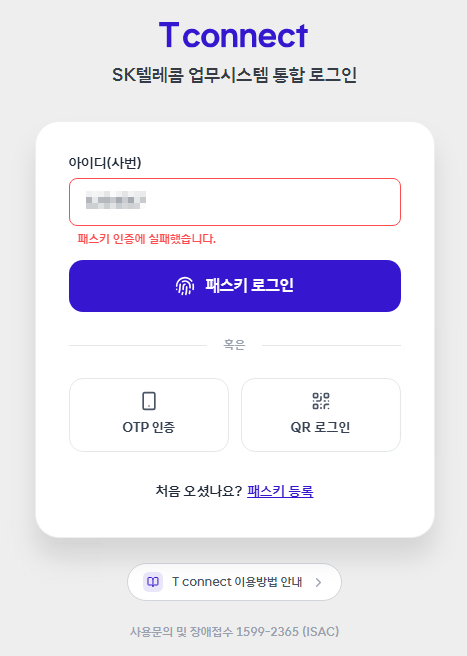
이는 Citrix 가상 세션과 PC의 Windows 패스키 저장소(Windows Hello) 간의 인증 정보 연동 오류로 인한 것입니다. Windows 설정에서 기존 패스키를 삭제하고 새로 등록하면 정상적으로 로그인할 수 있습니다.
- Windows 패스키 설정 열기
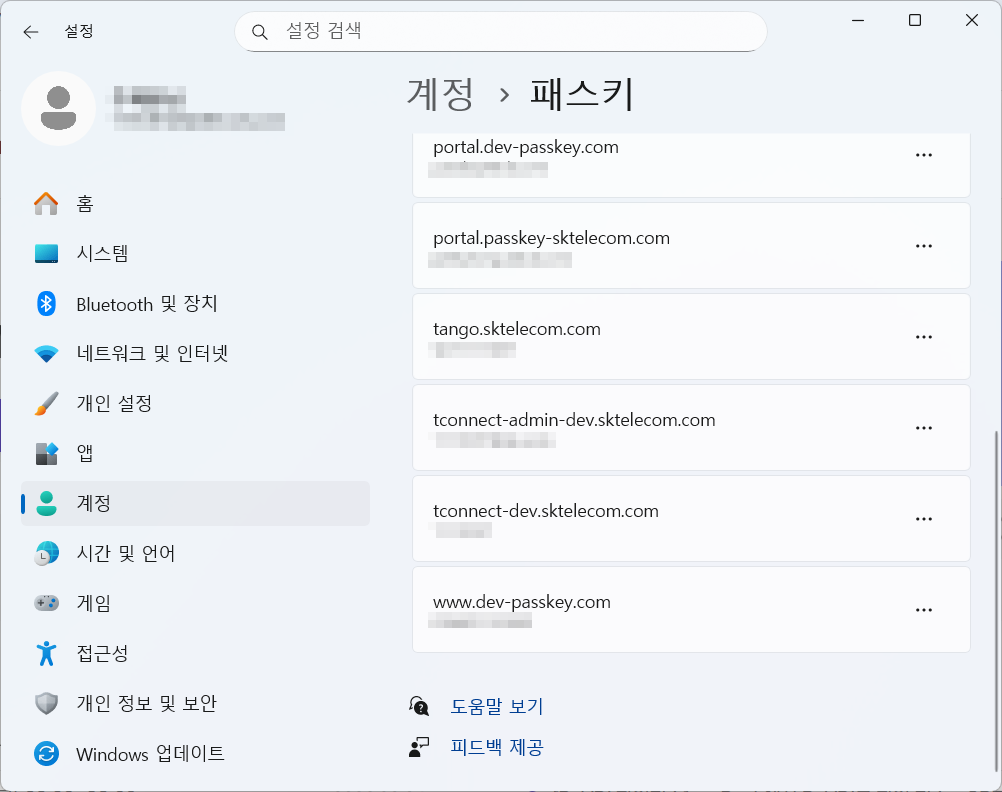
PC의 시작 메뉴에서 [설정]을 열고, [계정] > [패스키] 메뉴로 이동하세요.
- 기존 T connect 패스키 삭제
패스키 목록에서 T connect 관련 항목(예:
tconnect.sktelecom.com등)을 찾은 후, 우측의 [⋯] 버튼을 누르고 [패스키 삭제]를 선택하세요. - Mydesk/Devdi(Citrix VDI)에서 패스키 재등록
Mydesk/Devdi(Citrix VDI) 접속 후 T connect 로그인 화면 하단의 [처음 오셨나요? 패스키 등록]을 선택하여 패스키를 새로 등록하세요.
- 새 패스키로 로그인
등록 완료 후 새로 발급된 패스키를 사용하여 정상적으로 로그인이 가능한지 확인하세요.
Mydesk/Devdi(Citrix VDI)의 Edge 브라우저에서 '암호 키 저장' 화면만 나오고 등록이 안 돼요.
Windows 설정의 [계정] > [패스키]에서 Windows Hello PIN을 설정(활성화)해야 합니다. PIN이 설정되어 있지 않으면 기기 내 패스키 저장이 불가능하여 외부 보안 키(USB) 삽입 화면만 표시됩니다.
Mydesk/Devdi(Citrix VDI) 세션 안에서 Microsoft Edge 브라우저를 이용해 패스키를 등록할 때, 아래와 같이 [암호 키 저장] 대화상자가 나타나며 "보안 키를 USB 포트에 삽입하십시오."라는 안내만 표시되고 정상적인 패스키 등록이 진행되지 않는 현상이 발생할 수 있습니다.
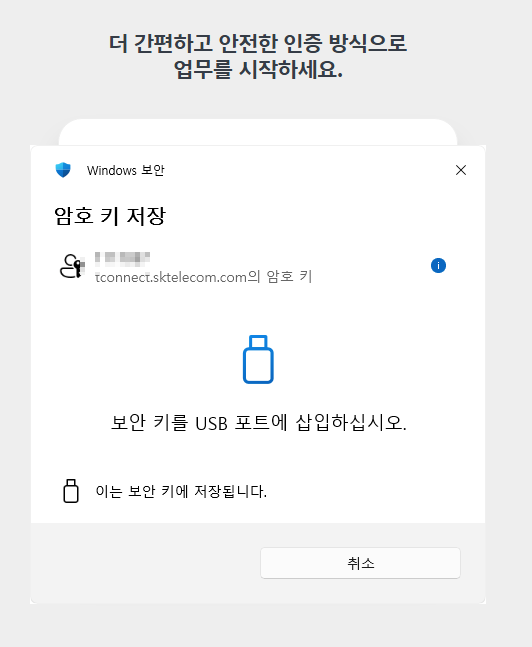
이 현상은 Edge 브라우저가 패스키를 기기 내부(Microsoft Password Manager/Windows)에 저장하려고 할 때, Windows 시스템 내에 자격 증명을 보호할 Windows Hello PIN이 설정되어 있지 않아 발생합니다. 저장소가 활성화되지 않아 Windows가 기본 폴백(Fallback)으로 외부 하드웨어 보안 키(USB 토큰) 삽입을 요구하게 되는 것입니다.
해결 방법: Windows Hello PIN 설정(패스키 활성화)
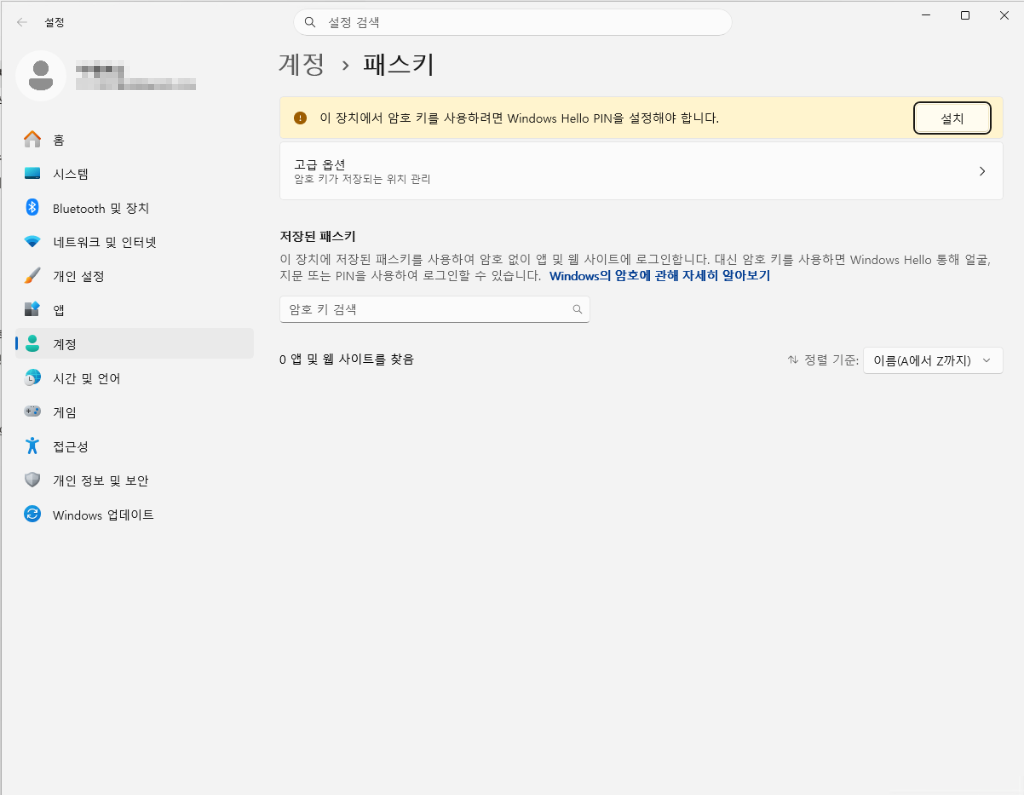
Windows 설정의 [계정] > [패스키] 메뉴에서 안내에 따라 Windows Hello PIN을 설정(설치)하세요.
- Windows 설정 열기
Windows 시작 메뉴를 클릭하거나 단축키(
Win + I)를 눌러 Windows [설정] 창을 엽니다. - [계정] > [패스키] 메뉴 이동
좌측 메뉴에서 [계정]을 선택하고, 우측 목록에서 [패스키] 항목을 클릭합니다.
- Windows Hello PIN 설치(설정)
상단 알림 배너의 "이 장치에서 암호 키를 사용하려면 Windows Hello PIN을 설정해야 합니다." 우측에 있는 [설치] 버튼을 클릭하여 PIN을 등록하고 패스키 기능을 활성화합니다.
- Edge 브라우저에서 패스키 등록 재시도
PIN 설정 완료 후 Edge 브라우저의 T connect 로그인 화면으로 돌아와 패스키 등록을 다시 진행합니다. 이제 USB 보안 키 삽입 화면 대신 정상적으로 패스키 등록 절차가 진행됩니다.
집에서 Mydesk/Devdi(Citrix VDI)에 접속하는데 패스키가 없다고 나와요.
Mydesk/Devdi(Citrix VDI)에서는 Google·Apple 계정에 저장된 패스키가 아닌 Citrix 전용 패스키를 사용해야 합니다.
Mydesk/Devdi(Citrix VDI)용 패스키는 패스키를 등록한 PC의 Citrix 환경에 저장됩니다. 회사 PC에서 등록했다면 해당 패스키는 회사 PC에만 있으며, 다른 PC로 자동 공유되지 않습니다.
기기 사이에 패스키를 공유하거나 동기화하지 않습니다.
지원되는 기기에서는 같은 계정의 패스키를 동기화해 재사용할 수 있지만, Mydesk/Devdi(Citrix VDI) 로그인에는 사용할 수 없습니다.
- 집 PC에서 패스키 등록 시작
집 PC의 T connect 로그인 화면에서 [처음 오셨나요? 패스키 등록]을 선택하세요.
- 집 PC용 패스키 등록
안내에 따라 집 PC의 Citrix 전용 패스키를 새로 등록하세요.
- 새 패스키로 로그인
등록이 완료되면 집 PC에서 새로 만든 패스키를 사용하세요.
패스키 이용 및 오류11개
패스키를 사용하려면 앱 설치나 OS·브라우저 업데이트가 필요한가요?
웹 패스키 인증에는 별도 T connect 앱 설치가 필요하지 않습니다. 패스키를 지원하는 OS·브라우저와 기기 잠금 설정을 확인하세요.
- Chrome, Edge, Safari 등 사용 중인 브라우저와 OS를 최신 버전으로 업데이트하세요. 회사 PC의 업데이트가 제한되면 ISAC 헬프데스크에 문의하세요.
- Windows Hello PIN·지문·얼굴 인식, Touch ID 또는 스마트폰 화면 잠금 등 사용할 인증 수단을 먼저 설정하세요.
- PC에서 패스키를 사용할 수 없다면 패스키가 등록된 스마트폰으로 QR 코드를 스캔하거나 지원되는 외부 보안 키를 사용할 수 있습니다. 스마트폰 QR 스캔에는 PC와 스마트폰의 Bluetooth가 필요합니다.
App QR·App OTP 로그인과 위험 기반 추가 인증에는 T connect 모바일 앱 등록이 필요합니다. 이미 앱을 등록했다면 App QR 또는 App OTP 로그인을 이용할 수 있습니다.
패스키 제공자별 사용 환경 보기 모바일 앱 등록 방법새 PC에서 패스키 로그인이 실패하거나 USB 보안 키 화면만 나와요.
다른 PC에서 등록한 패스키가 현재 PC나 브라우저 프로필에는 없을 수 있습니다. 패스키를 저장한 위치를 먼저 확인하세요.
Windows Hello와 Mac의 Chrome·Edge 프로필에 저장한 패스키는 등록한 기기에서만 사용할 수 있습니다. 같은 PC라도 브라우저나 프로필을 바꾸면 기존 패스키가 보이지 않을 수 있습니다. 동기화 패스키는 등록할 때 사용한 Apple·Google 등의 계정과 저장소를 확인하세요.
- 패스키를 등록한 기기·브라우저·프로필에서 다시 시도하세요.
- 스마트폰에 패스키가 있다면 인증창에서 모바일 기기를 선택해 QR 코드를 스캔하세요.
- 현재 PC에도 저장하려면 로그인 화면의 [처음 오셨나요? 패스키 등록] 또는 로그인 후 [패스키 관리]의 [패스키 추가]를 이용하세요.
시크릿 모드·InPrivate에서 패스키 등록 시 PIN이나 지문이 보이지 않아요.
시크릿 모드에서는 OS·브라우저에 따라 내장 인증 수단이나 패스키 저장소 선택이 제한될 수 있습니다. 일반 창에서 등록을 다시 시도하세요.
Chrome의 시크릿 모드나 Edge의 InPrivate 창을 닫고 평소 사용하는 본인 브라우저 프로필로 접속하세요. Windows Hello PIN 또는 Touch ID 등을 설정한 뒤 [패스키 등록]을 다시 선택하세요. 인증창에서 스마트폰이나 외부 보안 키를 제공한다면 해당 수단으로 등록할 수도 있습니다.
최초 패스키 등록 절차Mac에서 Chrome 인터넷 사용 기록이나 브라우저 프로필을 삭제한 뒤 패스키가 없어졌어요.
쿠키 삭제와 패스키 저장소 삭제는 다릅니다. 브라우저 프로필이나 로그인 데이터를 함께 지웠는지 확인하세요.
Mac의 Chrome 프로필에 저장한 패스키는 프로필 삭제 시 함께 삭제됩니다. 인터넷 사용 기록 삭제에서도 [비밀번호 및 기타 로그인 데이터] 등 로그인 정보 삭제 항목을 함께 선택했다면 브라우저에 저장된 인증 정보가 삭제되었을 수 있습니다. 쿠키·캐시만 정리하려면 삭제 항목을 먼저 확인하세요.
Apple 암호나 Google 비밀번호 관리자에 저장했다면 해당 저장소에서 패스키가 남아 있는지 먼저 확인하세요. 사용할 패스키가 없다면 [처음 오셨나요? 패스키 등록]으로 다시 등록할 수 있습니다.
브라우저별 패스키 저장 위치 보기Mac Safari에서 Touch ID로 패스키를 등록하려는데 iCloud 키체인을 켜라고 나와요.
Safari에서 Apple 암호에 패스키를 저장하려면 Apple 계정과 iCloud 암호·키체인 설정을 확인하세요.
- Mac의 [시스템 설정]에서 본인의 Apple 계정에 로그인했는지 확인하세요.
- [사용자 이름] > [iCloud] > [암호]에서 [이 Mac 동기화]를 켜세요. macOS Sonoma 및 이전 버전에서는 [암호 및 키체인]으로 표시됩니다.
- Safari로 돌아와 패스키 등록을 다시 시도하고 Touch ID 또는 표시되는 기기 잠금 해제 수단으로 인증하세요.
삼성 Galaxy에서 "패스키 없음" 또는 "기기에 연결할 수 없음" 오류가 나요.
패스키를 저장한 제공자가 현재 선택한 제공자와 같은지 확인하세요. 계속 실패하면 Google 비밀번호 관리자로 새 패스키를 등록해 보세요.
Samsung Pass와 Google 비밀번호 관리자는 서로 다른 저장소입니다. 기본 제공자를 바꾸어도 기존 패스키가 새 저장소로 옮겨지지는 않습니다. 먼저 등록 당시의 제공자에서 T connect 패스키를 확인하세요.
- 휴대폰 [설정] > [일반] > [비밀번호, 패스키, 자동 입력] > [기본 서비스]에서 사용할 제공자를 선택하세요. 메뉴가 다르면 설정에서 [패스키] 또는 [자동 완성]을 검색하세요.
- Google 저장소로 다시 등록하려면 T connect의 [패스키 등록]을 시작하고, 저장 위치를 묻는 창에서 [다른 방법으로 저장] > [Google 비밀번호 관리자]를 선택하세요.
- 휴대폰 화면 잠금으로 생성을 완료한 뒤 새 패스키로 로그인을 다시 시도하세요. PC의 QR 코드를 사용하는 경우 두 기기의 Bluetooth도 확인하세요.
표시되는 선택 항목은 Android·One UI·브라우저 버전에 따라 다를 수 있습니다.
Samsung Pass·Google 저장소 비교아이폰에서 QR 코드를 스캔하면 "패스키를 관리할 방법을 선택하십시오"라고 나와요.
패스키 제공자가 활성화되어 있는지 확인하세요. Apple 암호를 사용한다면 iOS 18 이상에서 [암호] 앱과 자동 완성 설정을 확인하세요.
- [암호] 앱이 있는지 확인하세요. 삭제했다면 App Store에서 개발자가 Apple인 [암호] 앱을 다시 설치하세요.
- [설정] > [일반] > [자동 완성 및 암호]에서 [암호 및 패스키 자동 완성]을 켜고, 제공자로 [암호]를 활성화하세요.
- [설정] > [사용자 이름] > [iCloud] > [암호]에서 iCloud 암호·키체인 동기화도 확인한 뒤 패스키 등록을 다시 시도하세요.
다른 패스키 제공자를 사용한다면 해당 앱의 설치·로그인 상태와 자동 완성 설정을 확인하세요.
Apple 암호 앱과 자동 완성 설정 안내Windows Hello 얼굴 인식은 됐는데 패스키 로그인이 끝나지 않아요.
Windows 보안 창에 [확인] 버튼이 표시된다면 얼굴이 인식된 상태에서 버튼을 눌러야 인증이 완료됩니다.
얼굴을 인식한 뒤 카메라 시야에서 벗어나면 [확인] 버튼이 사라질 수 있습니다. 카메라를 다시 바라보고 얼굴 인식이 완료되면 [확인]을 누르세요. 계속 인식되지 않으면 인증창에서 PIN 등 다른 로그인 옵션을 선택하세요.
인증창 자체가 보이지 않으면 Alt + Tab으로 [Windows 보안] 창을 찾아보세요. Mydesk/Devdi(Citrix VDI)를 사용한다면 VDI 창을 최소화해 로컬 PC의 인증창을 확인하세요.
Windows Hello PIN을 설정·변경·삭제할 수 없어요. 회사 또는 학교 계정과 관련 있나요?
회사·학교 계정이나 AD 정책에 따라 Windows Hello 사용이 제한될 수 있습니다. 연결된 계정과 조직 정책을 확인하세요.
Windows [설정] > [계정] > [로그인 옵션]에서 Windows Hello PIN의 상태와 안내 문구를 확인하세요. [계정] > [회사 또는 학교 액세스]에 여러 조직 계정이 연결되어 있거나 타사 AD에 연결된 PC라면 해당 조직의 AD 정책 담당자 또는 ISAC 헬프데스크에 문의하세요.
업무 계정 연결을 끊으면 회사 리소스 접근에 영향을 줄 수 있으므로 담당자의 안내에 따라 조치하세요.
문의처 안내로그인할 때 "이 패스키는 더 이상 사용할 수 없습니다"라고 나와요.
T connect에서 삭제한 패스키가 기기의 암호 관리자에 남아 있는 경우입니다. 암호 관리자에서 해당 패스키를 직접 삭제하세요.
패스키 관리에서 패스키를 삭제하면 T connect에서는 바로 삭제되지만, Apple 암호, Google 비밀번호 관리자, Windows Hello에 저장된 패스키는 사용하는 브라우저에 따라 자동으로 지워지지 않습니다. 예를 들어 Chrome에서 삭제한 Apple 암호 패스키는 기기에 그대로 남습니다. 남아 있는 패스키를 선택하면 T connect에 없는 패스키이므로 로그인할 수 없습니다.
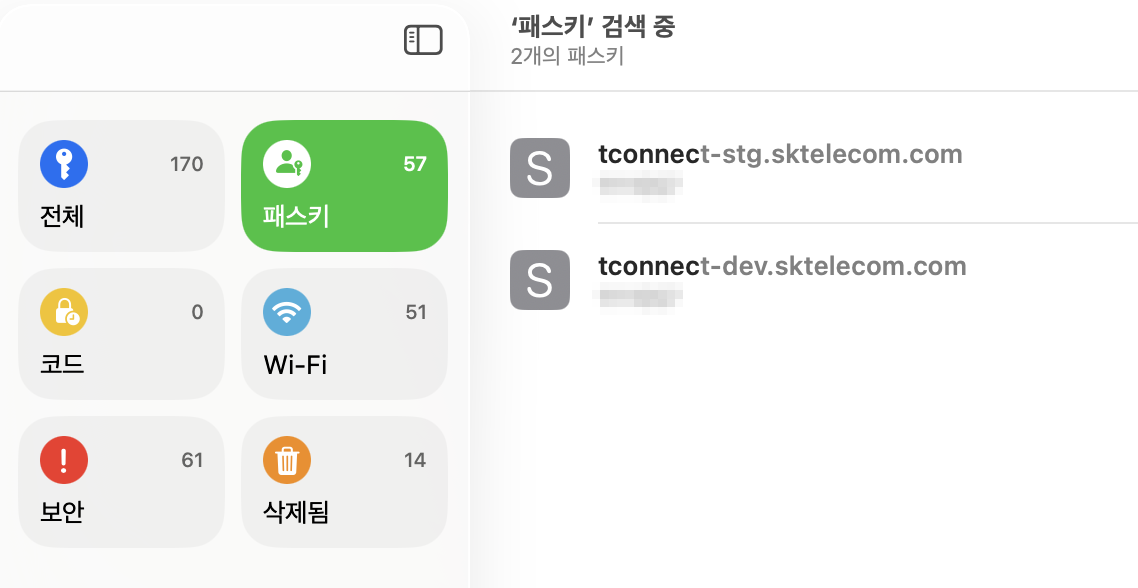
Mac 또는 iPhone의 암호 앱에서 [패스키]를 선택하고 tconnect를 검색하세요.
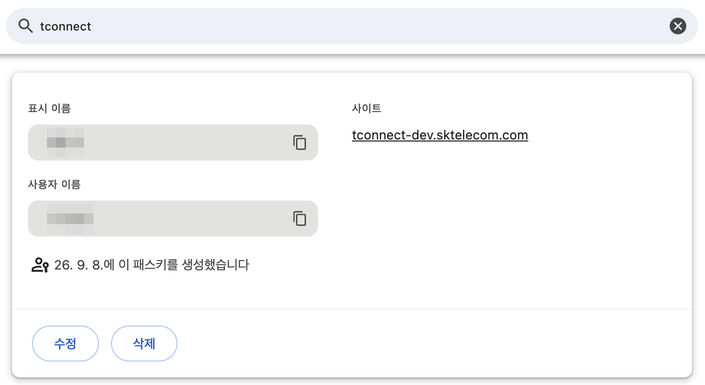
Chrome의 Google 비밀번호 관리자에서 tconnect를 검색하고 항목의 [삭제]를 누르세요.
Windows 11의 [설정] > [계정] > [패스키]에서 tconnect 항목의 [⋯]를 누르고 [패스키 삭제]를 선택하세요.
- 남아 있는 패스키 확인
패스키 관리에서 현재 등록된 패스키의 제공자와 등록 일시를 확인하세요. 목록에 없는 패스키만 삭제해야 합니다.
- 암호 관리자에서 삭제
Apple 암호, Google 비밀번호 관리자 또는 Windows 설정의 [패스키]에서 tconnect를 찾아, 패스키 관리 목록에 없는 패스키를 삭제하세요.
- 다시 로그인
남아 있는 패스키로 로그인하거나, 사용할 패스키가 없다면 새로 등록하세요.
PC에 등록된 패스키가 없어도 모바일 기기로 패스키 로그인할 수 있나요?
네, 가능합니다. PC에 등록된 패스키가 없더라도 스마트폰에 패스키가 등록되어 있다면, QR 코드를 스캔하여 블루투스 기반으로 안전하게 로그인할 수 있습니다.
FIDO2 표준의 이기종 기기 간 인증(Cross-Device Authentication / caBLE) 기술을 통해, PC 화면에 나타난 QR 코드를 스마트폰으로 스캔하면 두 기기가 블루투스(Bluetooth Low Energy)로 근접 여부를 확인한 후 인증 정보를 암호화하여 주고받습니다.
PC와 스마트폰이 실제로 가까이(물리적 근접 거리)에 위치해 있을 때만 인증이 완료되므로, 원격 해킹이나 피싱 위험 없이 공용 PC나 새 노트북 등 로컬에 패스키가 없는 환경에서도 내 스마트폰을 보안 키처럼 활용해 안전하게 로그인할 수 있습니다.
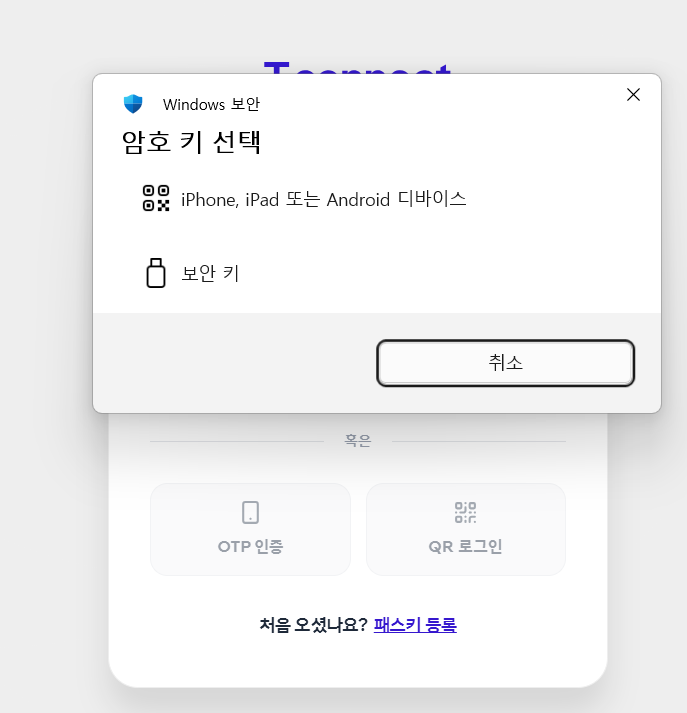
- [암호 키 선택]에서 모바일 기기 선택
PC의 T connect 로그인 화면에서 [패스키 로그인]을 누른 후, 보안 창에서 [iPhone, iPad 또는 Android 디바이스]를 선택하세요.
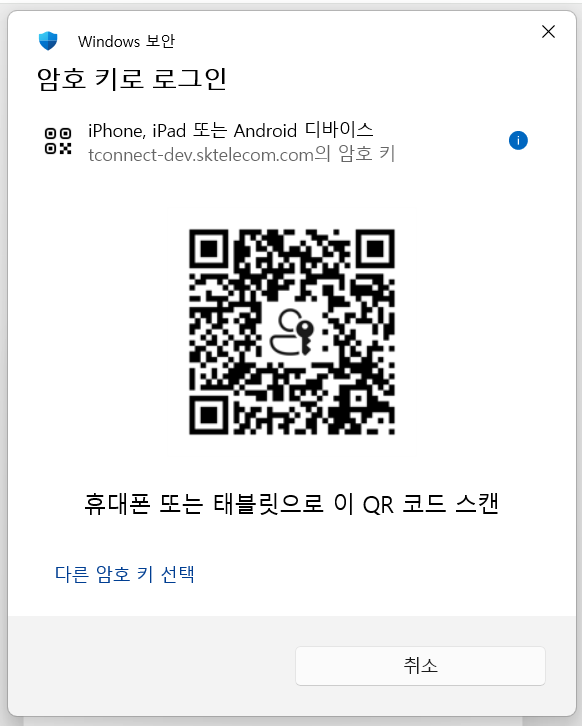
- PC 화면의 QR 코드 확인
화면에 일회성 로그인 인증용 QR 코드가 표시됩니다.
- 스마트폰 카메라로 QR 코드 스캔
T connect 패스키가 등록된 스마트폰의 기본 카메라 앱을 열고 PC 화면의 QR 코드를 비춘 후, 화면에 나타나는 안내 링크를 누르세요.
- 블루투스 근접 인증 및 생체인증
스마트폰에서 블루투스 연결을 허용한 후, 지문 또는 Face ID로 생체인증을 완료하면 PC 화면에서 자동으로 로그인이 완료됩니다.
로그인 및 기기 관리3개
최초 패스키 등록 중 사내 이메일 인증번호(OTP)가 오지 않아요.
최초 패스키 등록 인증번호는 SMS가 아니라 사내 이메일로 발송됩니다. 스팸·정크 메일함과 메일 차단 여부를 확인하세요.
- 본인 사번에 해당하는 사내 이메일 계정의 받은 편지함과 스팸·정크 메일함을 확인하세요.
- 메일 차단·필터링으로 인증 메일이 분류되었는지 확인하세요.
- 인증번호 유효 시간인 3분이 지났다면 새 인증번호를 발송받아 입력하세요.
계속 수신되지 않으면 ISAC 헬프데스크(1599-2365) 또는 tconnect@sktelecom.com으로 문의하세요.
최초 패스키 등록 절차 문의처 안내로그인할 때 계속 추가 인증을 요청해요.
로그인 환경이나 사용 패턴에서 평소와 다른 신호가 감지되면 계정 보호를 위해 추가 인증이 요청될 수 있습니다.
다음과 같은 상황에서 위험 기반 추가 인증(Adaptive Authentication)이 나타날 수 있습니다.
- 접속 IP 또는 네트워크가 달라진 경우
재택근무나 외부 네트워크 등 평소와 다른 IP에서 로그인하는 경우
- 평소와 다른 시간에 로그인한 경우
정규 근무 시간 외 등 평소와 다른 시간대에 로그인하는 경우
- 로그인 실패가 반복된 경우
짧은 시간 동안 로그인 실패가 여러 번 반복되는 경우
휴대폰(스마트폰)을 분실했거나 교체했을 때는 어떻게 해야 하나요?
이미 로그인된 상태라면 마이페이지 [모바일 앱 관리]에서 기존 기기를 재등록하고, 로그인 중 2차 인증(Step-up)을 요구받는데 기기가 없다면 화면 하단의 [등록된 모바일 기기를 사용할 수 없나요?] 링크를 클릭하세요.
스마트폰을 분실했거나 새 기기로 변경하여 기존 모바일 앱의 푸시(Push) 알림이나 OTP를 확인할 수 없는 경우, 현재 상황에 맞춰 아래 방법으로 해결할 수 있습니다.
PC에 등록된 패스키나 기존 로그인 세션이 있다면 마이페이지에서 직접 기존 기기 연동을 해제하고 새 기기를 등록합니다.
로그인 중 모바일 앱 추가 인증 알림이 떴지만 휴대폰이 없다면, 화면 하단의 안내 링크를 통해 대체 인증을 진행합니다.
방법 1: 계정설정(마이페이지)에서 모바일 기기 재등록
PC의 웹 브라우저에 이미 로그인되어 있거나, PC에 등록된 패스키(Windows Hello, Touch ID 등)로 로그인이 가능한 경우입니다.
- 마이페이지 [모바일 앱 관리] 메뉴 이동
T connect 마이페이지 좌측 메뉴에서 [모바일 앱 관리]를 선택합니다.
- 본인확인 재인증 진행
기기 관리 권한 확인을 위해 PC에 등록된 패스키로 재인증을 완료합니다.
- [기기 재등록] 클릭 및 기존 기기 등록 해제
등록된 기기 정보 화면에서 [기기 재등록] 버튼을 누르고, 확인 팝업에서 [확인]을 선택하여 분실하거나 이전 기기의 등록을 해제합니다.
- 새 스마트폰으로 T connect 앱 등록
화면에 표시되는 등록용 QR 코드를 새로 교체한 스마트폰의 T connect 앱으로 스캔하여 새 기기 등록을 완료합니다.
방법 2: 로그인 중 2차 인증(Step-up) 화면에서 링크 클릭
로그인 시도 중 평소와 다른 환경(외부 네트워크 접속, 새로운 브라우저 등)이 감지되어 위험 기반 추가 인증(T connect 앱 Push 알림)이 요청되었으나, 휴대폰을 분실했거나 교체하여 스마트폰 앱 알림을 확인할 수 없는 경우입니다.
- 추가 인증 대기 화면 확인
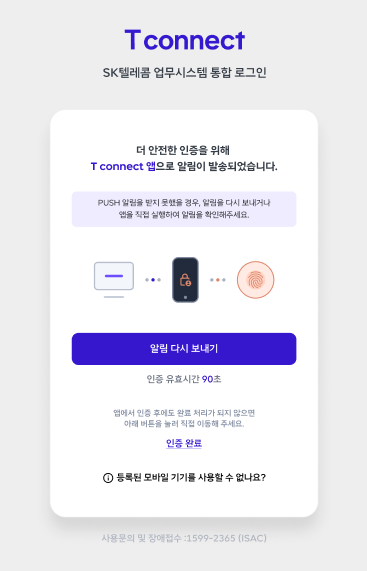
화면에 "더 안전한 인증을 위해 T connect 앱으로 알림이 발송되었습니다."라는 Step-up 인증 모달 창이 표시됩니다.
- 하단 링크 클릭
인증 유효시간 및 안내 문구 하단에 있는 [ⓘ 등록된 모바일 기기를 사용할 수 없나요?] 링크를 클릭하세요.
- 대체 인증 진행 및 새 기기 등록
안내에 따라 사내 이메일 인증 등 대체 본인확인 수단을 진행한 후, 새 스마트폰을 등록하거나 로그인을 안전하게 완료합니다.